


El Banco de Venezuela (BDV) mediante sus redes sociales desmintió que su plataforma o canales electrónicos hayan sido víctimas de un ataque cibernético.
Mediante un comunicado, el ente bancario señaló que los mismos se encuentran operando “con total normalidad y prestando el servicio de siempre, con absoluta integridad y seguridad”.
“No hagas caso de los piratas de la red quienes forman parte de organizaciones delictivas que se dedican a atacar reputacionalmente a las instituciones y empresas. Tu seguridad es nuestra prioridad y compromiso”, publicó en su red social.
A continuación, comunicado íntegro:
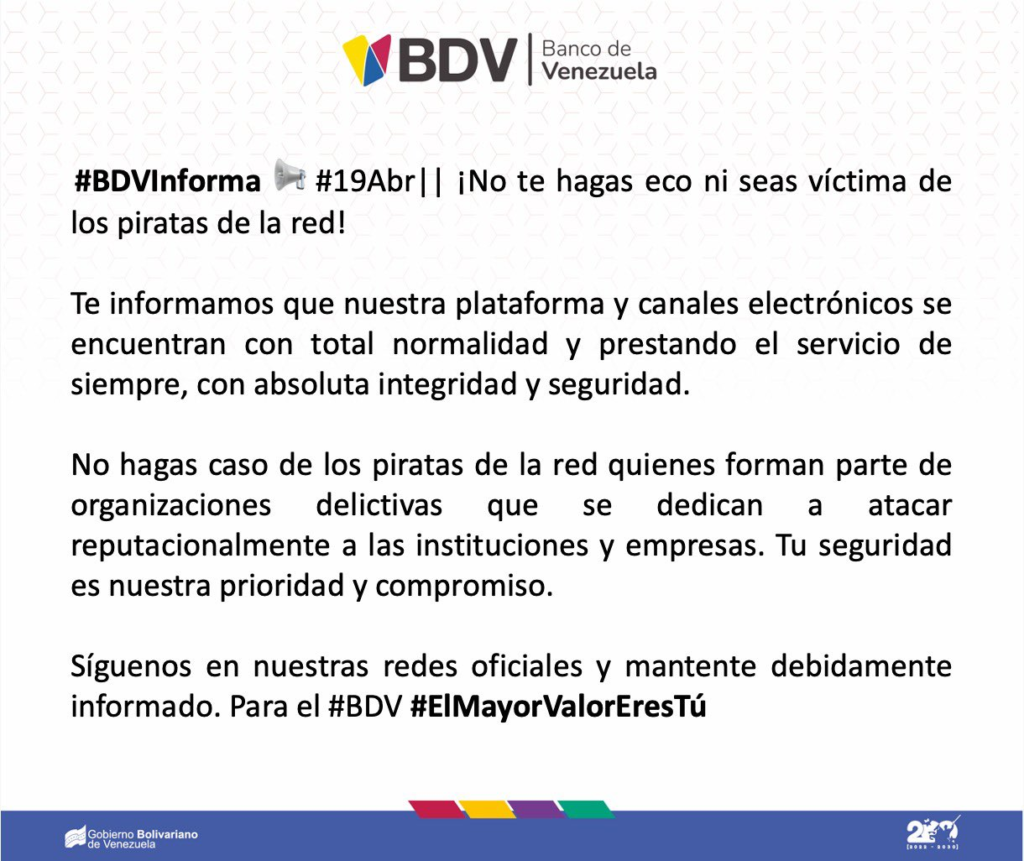
El comunicado se publicó luego de que en la web 2.0 circulara una información acerca de un supuesto ataque cibernético
la información que estuvo circulando este miércoles en las redes sociales acerca de un supuesto ataque cibernético a su plataforma.
De acuerdo con la información, el BDV habría sido ha sido víctima del llamado LockBit, un grupo de hackers dedicados al “Ransom”.
Los presuntos delincuentes digitales dan hasta el 10 de mayo para “pagar el ransom”. De lo contrario, amenazan con publicar la data recolectada.
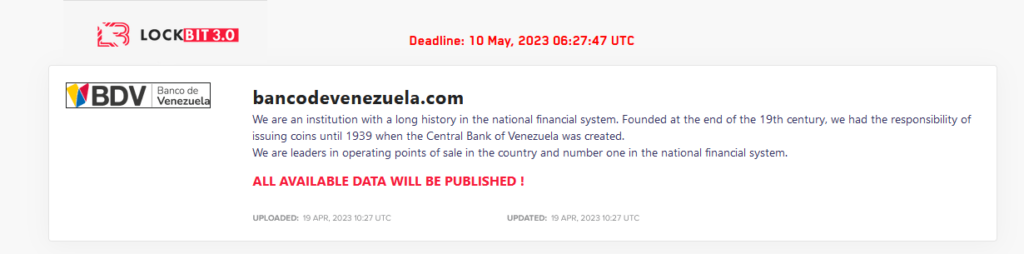
El Ransom, ransomware o secuestro de datos, como se conoce en español, es «un tipo de programa dañino que restringe el acceso a determinadas partes o archivos del sistema operativo infectado y pide un rescate a cambio de quitar esta restricción».
Únete a nuestro canal de Telegram ✅ y mantente informado


